登录社区云,与社区用户共同成长
邀请您加入社区
AES加密算法:高级加密标准,对称加密算法,密钥长度为128、192或256位。DES加密算法:数据加密标准,对称加密算法,密钥长度为56位。3DES加密算法:三重数据加密标准,对称加密算法,密钥长度为112或168位。Blowfish加密算法:对称加密算法,密钥长度可变,最长为448位。RC4加密算法:对称加密算法,密钥长度可变,最长为2048位。RC5加密算法:对称加密算法,密钥长度可变,最长
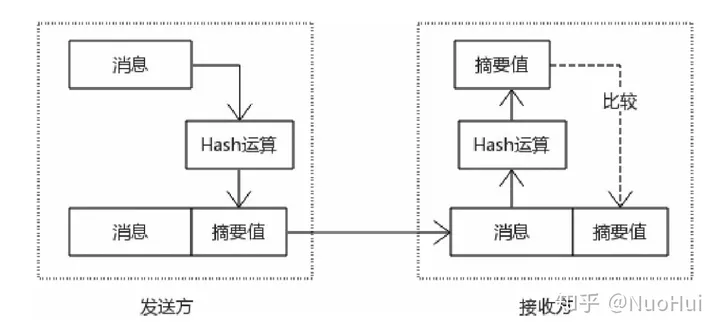
哈希算法又称摘要算法,它的作用是对任意一组输入数据进行计算,得到一个固定长度的输出摘要。哈希算法的目的为了验证原始数据是否被篡改。哈希算法的特点就是1.相同的输入一定得到相同的输出;2.不同的输入大概率得到不同的输出。......
[hash] 指的是匹配文件的名字 [hash:10] 指的是问得名字长度为10[ext] 也就代表字符 '.'[query] 路径后面的参数//给图片设置导出的文件夹及名字rules:[{ test: /\.(png|svg|jpg|jpeg|gif)$/i,type: 'asset/resource' ,generator:{filename: 'images/[hash:8][ext][11
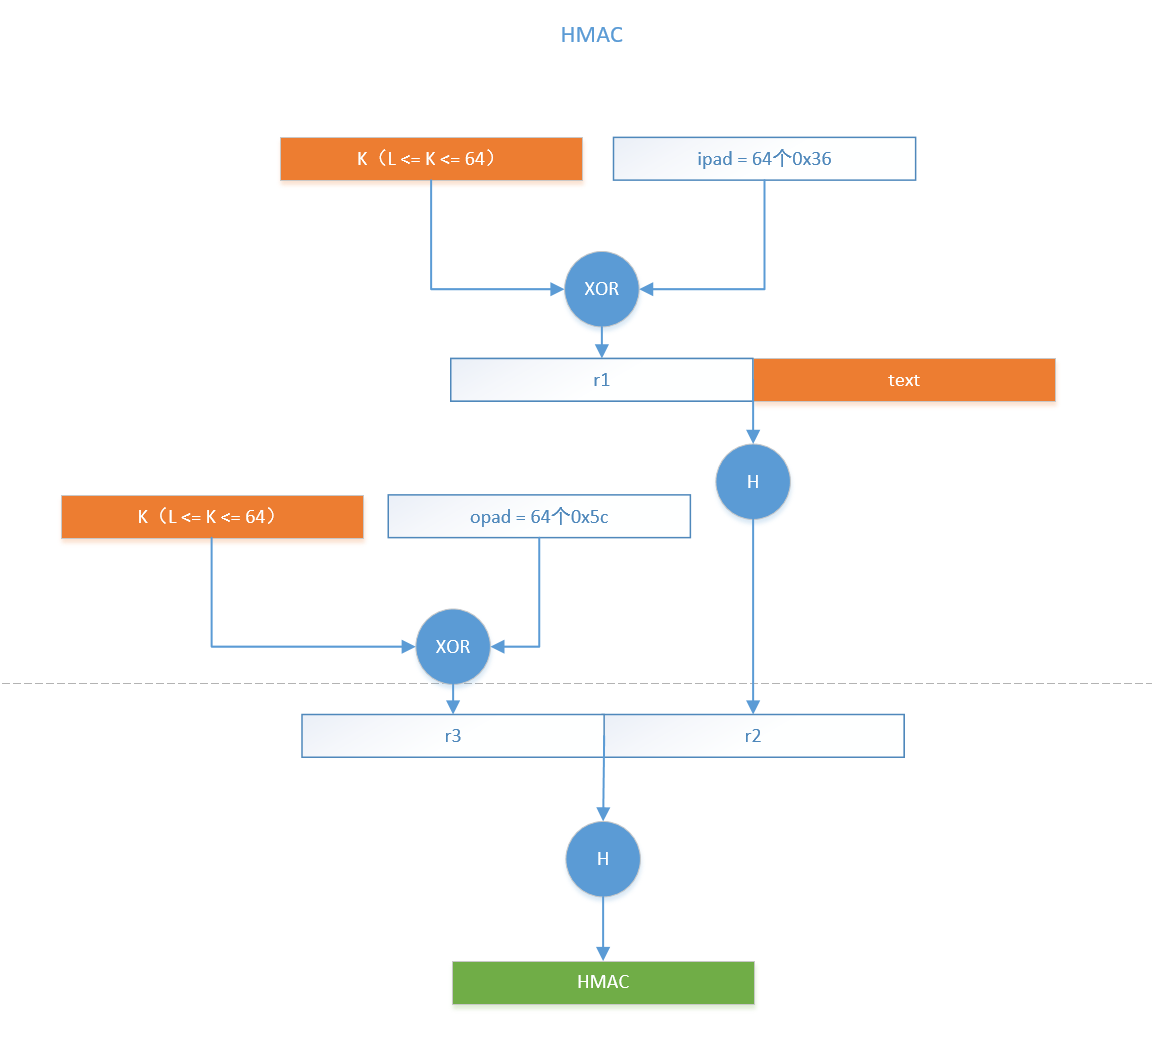
使用的加密hash函数H,输出长度为hashLen使用的密钥K,长度hashLen <= Klen <= 64,如果K的长度超过64,则先用hash函数进行一次hash,用得到的值作为K需要认证的数据text消息完整性认证码HMAC定义 ipad = 64个0x36, opad = 64个0x5c为text生成一个HMAC消息完整性认证码,输出长度就是hash函数的输出长度HKDF是密钥推导算法,
首先我的程序是能够正常运行的,且salt我也从来没有动过,因此排除的代码的问题,其次,我的django版本没有换过,数据库中的密码时django在加密之后才存进去,而django的auth在验证的时候回自动从加密过的信息中提取salt值,然后用于加密用户输入的值,再比较两者是否相同,因此三点都不成立。经过一番观察和思考,发现数据库中django自带的user表里的密码都是sha256加密,猜测是否
在前端开发的世界里,路由是构建单页应用(SPA)的关键技术之一。它能够帮助我们在不重新加载整个页面的情况下,实现页面内容的切换,为用户带来流畅的交互体验。而路由的工作模式主要有两种:History 模式和 Hash 模式,今天我们就来深入探讨一下这两种模式的特点、用法以及如何在不同场景下选择它们。
MD5:仅用于生成不可逆哈希,无法解密。加密解密:使用AES 等对称加密算法,但需注意前端安全性局限。敏感操作尽量依赖后端,结合 HTTPS 和现代加密算法。
目录集群哈希求余算法基本思路服务器扩容一致性哈希算法基本思路哈希槽分区算法服务器扩容
我们先说下hash这个词出现的场景。编程语言里的数据类型:java里的hashmap, python里的哈希表dict 负载均衡:一致性哈希算法文件和程序的版本管理:通过哈希值来判断 用户的密码以上的场景,覆盖了:开发的编码,服务的管控,版本的管理。贯穿于整个互联网项目的周期中。hash,一般翻译为散列、杂凑,或者音译为哈希,是把任意长度的输入(又叫做预映射pre-image)通过散列算法变换成固
今天在调试项目的时候,突然报错,原因大概率是node版本太高,我机器的Node版本是22,因为 node.js V17开始版本中发布的是OpenSSL3.0, 而OpenSSL3.0对允许算法和密钥大小增加了严格的限制,可能会对生态系统造成一些影响。故此以前的项目在使用 nodejs V17以上版本后会报错。而github项目很多都是之前版本的npm,所以运行时候会出现这个问题。建议不要安装v18
哈希算法(Hash Algorithm)也称为、摘要函数,是一种将任意长度的消息压缩到某一固定长度的消息摘要的函数。哈希算法可以将任意长度的输入(也称为消息、明文)通过散列运算,转换为固定长度的输出(也称为散列值、哈希值、摘要)。常见的哈希算法有MD5、SHA-1、SHA-2等,它们被广泛应用于数字签名、数据完整性校验、密码学等领域。哈希算法有很多应用场景,如文件完整性校验、密码存储、数字签名等。
SHA-3算法并不是为了取代SHA-2算法,而是一种在设计上和SHA-2完全不同的算法,主要有四种算法,分别是SHA3-256、SHA3-512、SHA3-224、SHA3-384,输出的长度分别是256比特、512比特、224比特、384比特。SHA-2算法是目前建议使用的Hash算法,截至目前是安全的,主要有四种算法,分别是SHA-256、SHA-512、SHA-224、SHA-384,输出的
③ 生成200个在[200, 10000]之间的整数保存数组A中,以此数组元素作为关键字,采用快速排序算法按非递减方式进行排序,给出操作的结果及相应的操作次数;① 生成100个在[200, 1000]之间的整数保存数组A中,以此数组元素作为关键字,采用希尔排序算法按非递减方式进行排序,给出操作的结果及相应的操作次数;④ 生成500个在[200, 10000]之间的整数保存数组A中,以此数组元素作为
SimHash基本原理是通过一系列的哈希函数将输入的文档转换为一个固定长度的指纹(通常是一个64位的整数)。然后,可以通过计算文档指纹的汉明距离来确定它们的相似度。汉明距离是指两个字符串对应位置的不同字符的个数。SimHash算法的主要工作是将文本进行降维,生成一个SimHash值,也就是“指纹”。
MurmurHash2是一种广泛使用的非加密哈希函数,由Austin Appleby在2008年设计。它旨在提供高速的哈希计算,同时保持较低的碰撞率。MurmurHash的名字来源于两个操作:“乘法(multiply)”和“旋转(rotate)”,这两个操作是算法的核心部分。MurmurHash算法有几个版本,MurmurHash2是其中的一个版本,其它版本包括MurmurHash1、Murmur
MD5(Message - Digest Algorithm 5)是一种广泛使用的哈希函数,用于将任意长度的数据转换为 128 位(16 字节)的哈希值(也称为消息摘要)。它通过对输入数据进行一系列复杂的数学运算来生成这个唯一的哈希值。具体来说,MD5 算法将输入的数据划分为 512 位(64 字节)的块,对于不足 512 位的数据会进行填充使其满足要求。然后,它会对这些数据块进行四轮循环运算,每
哈希算法,哈希算法的原理以及代码实现
在信息安全领域,哈希函数是不可或缺的工具之一,它能够将任意长度的数据转换为固定长度的字符串,通常用于数据完整性验证、数字签名、密码存储等场景。随着计算能力的提升和攻击技术的发展,原有的哈希算法如SHA-1和SHA-2系列逐渐显露出安全漏洞,因此,开发一种新的、更安全的哈希算法显得尤为重要。SHA-3(Secure Hash Algorithm 3)正是在这种背景下诞生的。
Hash 路由:前端自给自足,后端几乎零配合;代价是 URL 与 SEO。History 路由:用户体验与 SEO 友好,但刷新/直达必须有服务端兜底,并和 API、静态资源做好“分流”。对 Go 后端来说,掌握本文几段Nginx/Caddy/Gin/GoFrame 样例配置,就能把前端 History 路由稳定落地,避免 404 与静态资源回退等典型坑。注解:真正上线前,务必按“直接打开深链刷新
不要误以为HMAC算法就是Hash算法加上一个密钥,HMAC算法只是基于Hash算法的,内部的实现还是相当复杂的。公开密钥算法之所以包含公开两字,表示密钥可以部分公开,公开密钥算法的密钥是一对,分别是公钥(public key)和私钥(private key),一般私钥由密钥对的生成方(比如服务器端)持有,避免泄露,而公钥任何人都可以持有,也不怕泄露。对称加密算法中的密钥是一串数字,没有太多的其他
SM3是中国国家密码算法标准之一,属于哈希算法。它是一个用于生成固定长度哈希值的加密算法,类似于SHA-256。SM3常用于数字签名、数据完整性校验等领域。SM3产生的哈希值长度为256位,即32字节
点击关注公众号,实用技术文章及时了解上篇提升系统性能,榨干计算机资源是程序员的极致追求,今天跟大家聊聊性能优化。分为上中下三篇,由浅及深的写了关于性能优化的方方面面,并不仅仅局限于代码层面,希望小伙伴们能有所收获。引言:取与舍软件设计开发某种意义上是“取”与“舍”的艺术。关于性能方面,就像建筑设计成抗震9度需要额外的成本一样,高性能软件系统也意味着更高的实现成本,有时候与其他质量属性甚至会冲突,比
MD5是一种128位哈希算法,由Ron Rivest于1991年设计,用于数据完整性校验和密码存储。其核心流程包括数据填充、初始化哈希值、分组处理(4轮非线性运算)和结果合并。虽然MD5计算速度快、实现简单,但存在严重安全漏洞:2004年被证实可碰撞攻击,彩虹表攻击威胁大。目前仅适用于非敏感场景(如文件校验),密码存储等关键应用应改用SHA-256等更安全的算法。MD5的兴衰反映了密码学技术的演进
1.背景介绍密码学是计算机科学的一个重要分支,它涉及到保护信息的加密和解密、数字签名、密钥管理等多个方面。哈希算法是密码学中的一个重要概念,它可以将一段数据转换为另一段固定长度的字符串,并且对于任何输入数据,哈希值都会有固定的规律。这篇文章将深入探讨SHA-256这一常见的哈希算法,并解密其核心原理和具体操作步骤。1.1 哈希算法的基本概念哈希算法是一种将输入数据映射到固定长度输出的算...
原因也很好理解,拿我改造过后的雪花算法来说,变量只有累加位,累加 bit 位只留 5 位,也就是最大累加 2 的 5 次方(32),累加到 4(00100)时一切正常 00100 正常参与或运算,累加到 36(100100)时,二进制有 6 位,和我们规定的 5 位超了一位,有效参与到计算的实际上是 00100,这时候变量累加位也一致了,恰好此时第 100100 的第一位 1 参与或运算对结果没影
vue-router
然后通过yarn dev或者npm run dev运行。
vue hash模式下本地运行和放到服务器上运行,获取参数的方式是不一样的(目前没发现一样的),以下是我经常用的在服务器上和本地获取参数的方法,怕以后忘了,也给有困惑的小伙伴提供一个解决方案。本地和服务器获取完之后就paramsObj.属性名看查看这个参数就完事了。因为本人对前端这些不是很熟悉,有好方法的小伙伴欢迎留言指正评论。
目录:0、需求1、前言1.1、开发环境1.1、整体流程1.2、类1.3、核心算法2、接口的设计和实现2.1、读写 txt 文件的模块2.2、SimHash 模块(核心模块)2.3、海明距离模块2.4、main 主模块3、接口部分的性能改进3.1、性能分析4、单元测试4.1、读写 txt 文件的模块 的测试4.2、SimHash 模块 的测试4.3、海明距离模块 的测试4.4、主测试 MainTes
深入理解C语言中的哈希算法
本地dev运行和build-nginx运行,vant的样式异常 和 组件van-popup 包 van-cascader 的弹框显示不出内容!出现此问题的上一步是因为项目中配置的cdn无法访问,导致界面加载混乱,所以将cdn的引入屏蔽。但是本地开发时,屏蔽了就导致vue-router报错,点击按钮跳转子路由时无反应,报错如下:第一次突破,发现如果把屏蔽的cdn打开,就能正常点击了。问题,但是这是做
根据FIPS 202学习sha3算法
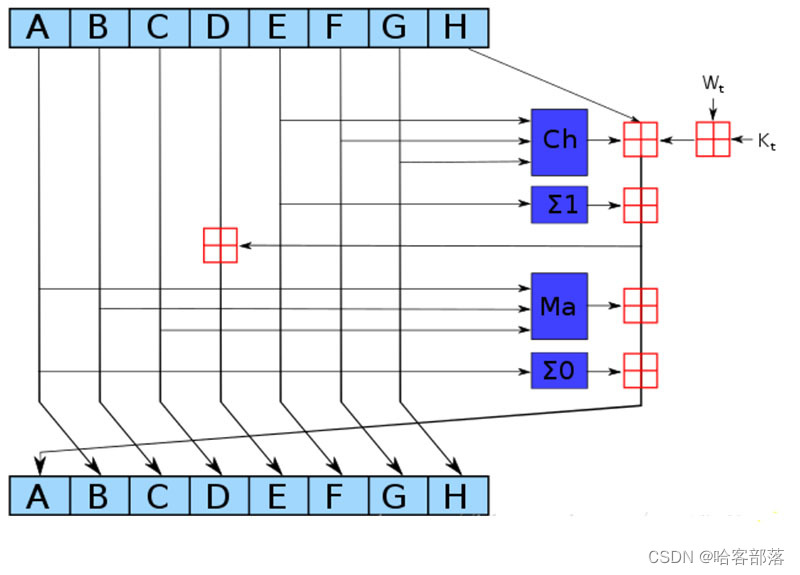
SHA256是一种密码散列函数(哈希函数),它是SHA-2下细分出的一种算法。那么,SHA256算法可逆吗?本文将介绍什么是SHA256,SHA256是否可逆,以及SHA256算法流程步骤,帮助一些朋友了解SHA256的相关知识。......
简单的说,就是运用->哈希思想,而形成的数据结构!就是找出各个数据对应的储存位置的转换公式!按照这种方法查找不用拿key多次比较,不用像链表2叉树等等那些数据结构进行多次比较才会查找到结果。因此查找的速度比较快。哈希冲突:就是说,不同的数据,通过哈希函数,来计算出它所对应的映射位置的时候,位置相同,就是哈希冲突!比如说这里的10001和11,%10之后,他们所得的值都是1,都应该放在下标为1的位置
SHA(Secure Hash Algorithm)是一系列密码学哈希函数的集合,用于将输入数据转换为固定大小的哈希值。SHA算法由美国国家安全局(NSA)设计,并由美国国家标准与技术研究所(NIST)发布为标准。SHA算法系列包括SHA-1、SHA-224、SHA-256、SHA-384和SHA-512等。这些算法以不同的哈希值长度和处理块大小为特征,提供了不同的安全性级别和性能。
MurmurHash:(multiply and rotate) and (multiply and rotate) Hash,乘法和旋转的hash 算法。
哈希算法(Hash),简单来说就是一个“数据粉碎机”。你给它输入任意内容(文字、文件、密码等),它会吐出一串固定长度的乱码(叫“哈希值”)。
hash模式适用于兼容性要求较高的应用,而history模式适用于需要进行SEO优化的应用。
哈希表是高效的查找数据结构,尤其适用于需要快速插入、删除和查找操作的场景。常见的碰撞解决方法有链式法和开放地址法,其中链式法通过链表来处理碰撞,而开放地址法通过探测空位置来处理碰撞。根据应用的不同,选择合适的哈希表实现可以大大提高程序的效率。
哈希绕过问题其实是弱类型问题的实际应用,本质上也是应用弱类型来解题。
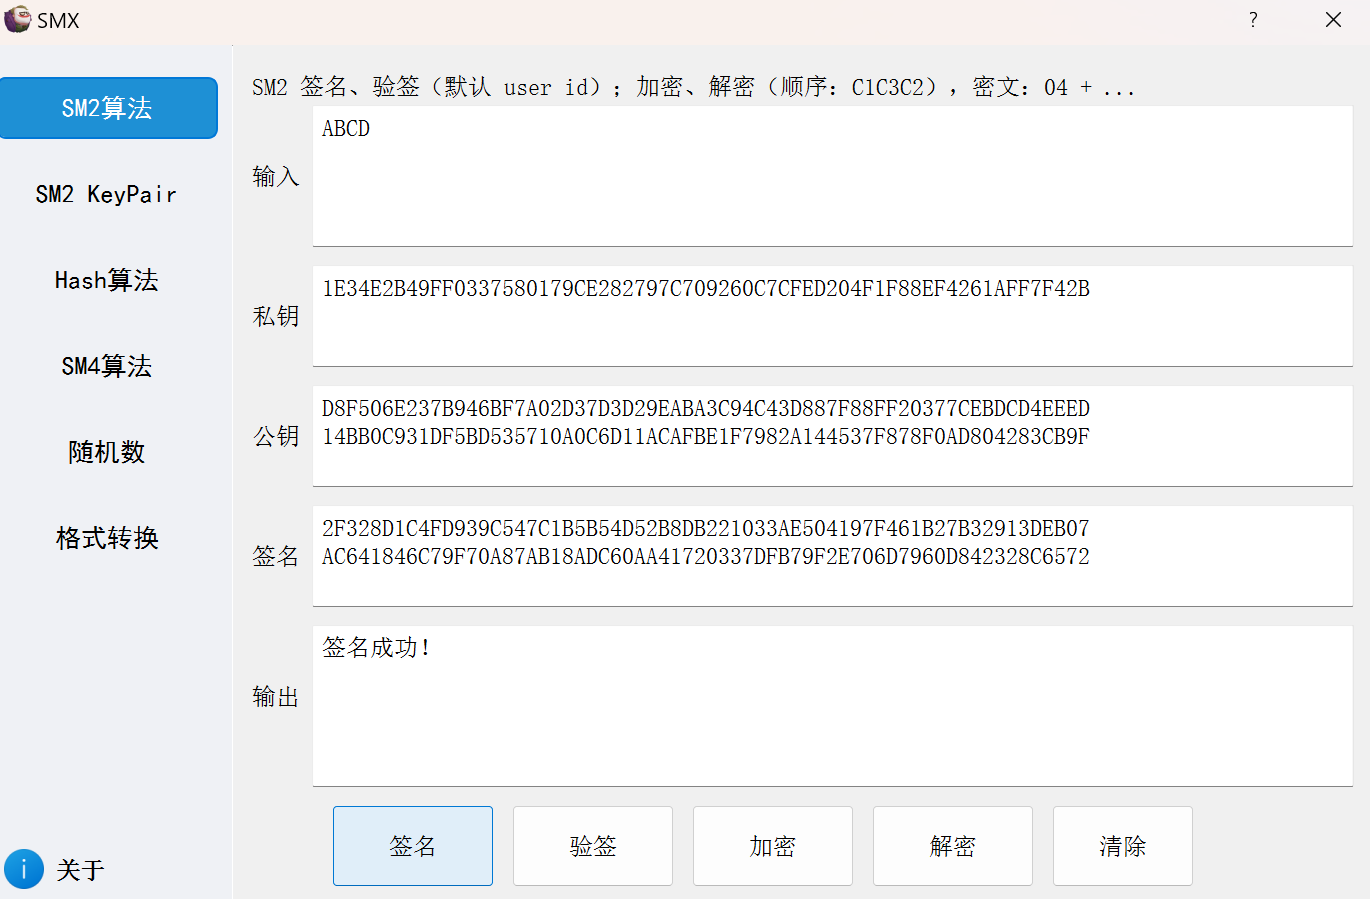
国密算法工具,实现了SM2非对称加解密、签名验签;SM4对称加解密、SM3摘要算法
菜鸟日常学习算法的总结!
随着信息和数据安全重要性的日益凸显,如何保证信息数据在传输的过程中的安全成为开发者重点关注的内容。前端加密通常是指在浏览器中对各种传输的数据进行各种加密操作。然而前端加密更多的是用来对传输的数据进行简单的混淆,为了确保数据在传输过程中不被轻易的篡改和读取。可供我们选择的加密方式有很多种,需要我们在开发过程中根据实际的场景选择适合自己的加密解决方案。那么,本文将结合应用场景来介绍一下前端开发中常用的
SHA-256,英文全称为Secure Hash Algorithm 256-bit,是一种广泛使用的密码散列函数,属于SHA-2家族。SHA-256算法由美国国家安全局(NSA)设计,并由美国国家标准与技术研究院(NIST)于2001年发布。SHA-256算法主要用于提供数据完整性校验和安全认证,生成一个固定长度为256位(即32字节)的散列值,通常以64个字符的十六进制字符串形式表示。SHA-
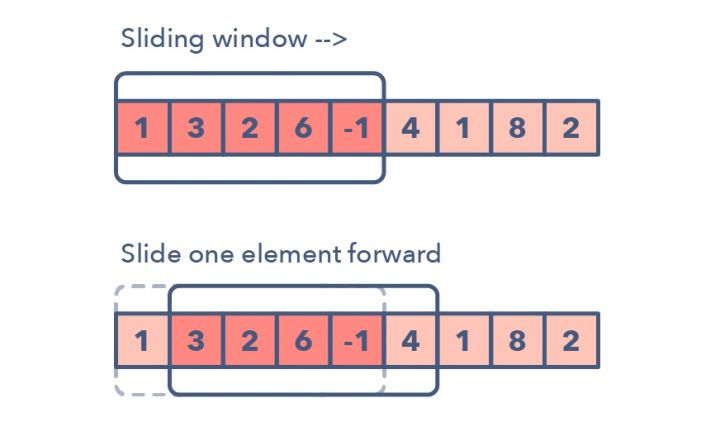
滑动窗口(Sliding Window)是一种在计算机科学中用于解决各种子数组或子字符串问题的技术。滑动窗口技术通过维护一个固定大小的窗口在数组或字符串上移动,从而使得可以在较短的时间内解决一些复杂的问题。这种方法在处理一系列数据时特别高效。滑动窗口(Sliding Window)是一种在计算机科学中用于解决各种子数组或子字符串问题的技术。滑动窗口技术通过维护一个固定大小的窗口在数组或字符串上移动
证书(本地计算机)(中间位置双击)–>个人(右键)–>所有任务–>导入–>本地机计算–>下一步–>浏览–>选择C:\Windows\SysWOW64\ServerPrivateKey.pfx–>下一步–>输入Private Key Password–>确定–>下一步–>完成–>导入成功–>证书(双击)–>出现带私钥的Server证书。文件–>添加/删除管理单元–>可用的管理单元–>证书–>添加–>
在一个神秘的古代中国王国里,皇帝拥有一本强大的魔法书,这本书记录了每个居民的信息。皇帝能够通过书中的魔法快速找到任何居民的信息。今天,皇帝决定向他的臣民们揭示这本魔法书的秘密——哈希表。
SHA-224SHA-256
0 拉宾-卡普算法来自wiki在计算机科学中,拉宾-卡普算法(英語:Rabin–Karp algorithm)或卡普-拉宾算法(Karp–Rabin algorithm),是一种由理查德·卡普与迈克尔·拉宾于1987年提出的、使用散列函数以在文本中搜寻单个模式串的字符串搜索算法单次匹配。该算法先使用旋转哈希以快速筛出无法与给定串匹配的文本位置,此后对剩余位置能否成功匹配进行检验。此算法可推广到用于