weblogic禁用IIOP协议,weblogic CVE-2020-2551漏洞修复
·
weblogic禁用IIOP协议
weblogic CVE-2020-2551漏洞修复
================================
©Copyright 蕃薯耀 2021-01-27
https://www.cnblogs.com/fanshuyao/
一、IIOP协议漏洞
攻击者能够利用Weblogic IIOP协议远程访问Weblogic Server服务器上的远程接口,传入恶意数据,从而获取服务器权限并在未授权情况下造成任意代码执行,危害面/影响面大
二、Weblogic IIOP协议位置
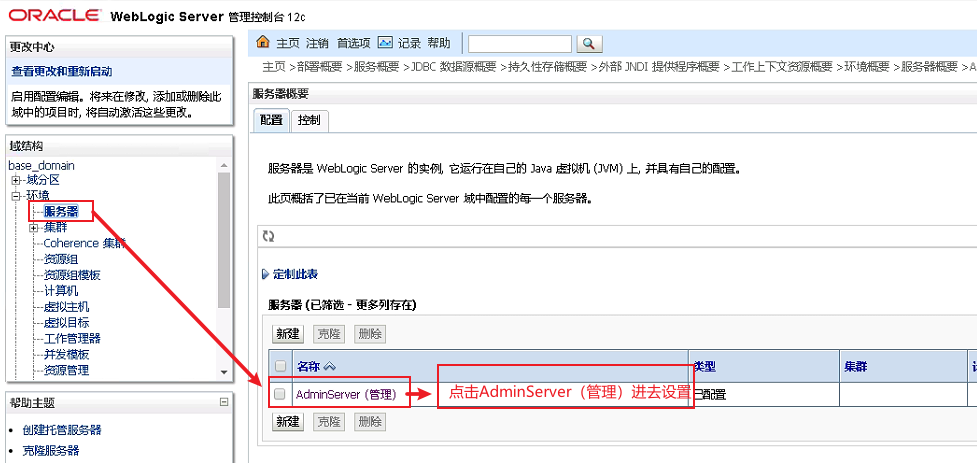
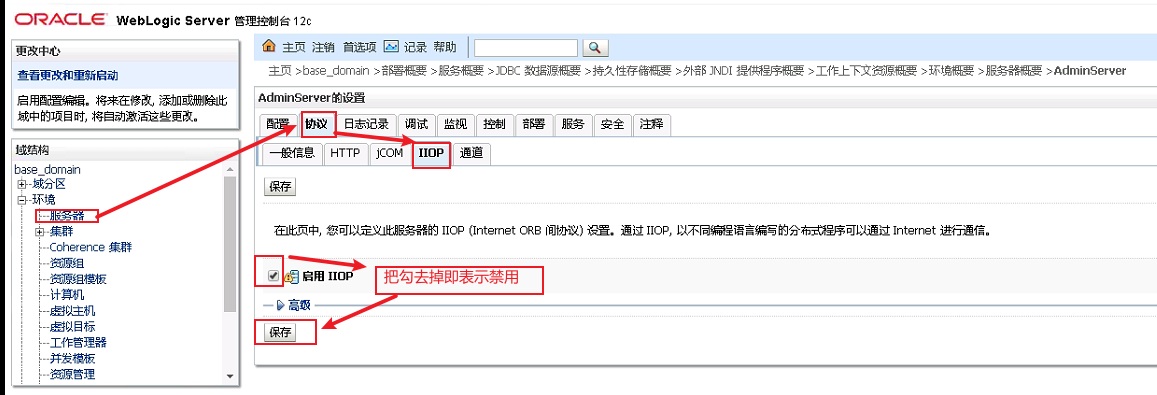
【环境】>>【服务器】>>点击【AdminServer(管理)】>>【协议】>>【IIOP】>>【启用IIOP】
三、重启Weblogic
必须重启Weblogic才能生效。
================================
©Copyright 蕃薯耀 2021-01-27
https://www.cnblogs.com/fanshuyao/

魔乐社区(Modelers.cn) 是一个中立、公益的人工智能社区,提供人工智能工具、模型、数据的托管、展示与应用协同服务,为人工智能开发及爱好者搭建开放的学习交流平台。社区通过理事会方式运作,由全产业链共同建设、共同运营、共同享有,推动国产AI生态繁荣发展。
更多推荐


 1
 0
- 0


 已为社区贡献1条内容

所有评论(0)